Domain cluster-service.de kaufen?
Wir ziehen mit dem Projekt
cluster-service.de um.
Sind Sie am Kauf der Domain
cluster-service.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cluster-service.de kaufen?
Warum heißt der Bienenstich Bienenstich?
Der Bienenstich wird so genannt, weil er traditionell mit einer Mischung aus Honig und Mandeln bestrichen wird, die an den Stich einer Biene erinnert. Außerdem hat der Kuchen eine charakteristische Oberfläche, die an das Muster eines Bienenstocks erinnert. Daher stammt vermutlich auch der Name. **
Warum Schwellung nach Bienenstich?
Die Schwellung nach einem Bienenstich tritt aufgrund der Reaktion des Immunsystems auf das Gift des Bienengifts auf. Der Körper reagiert auf das Eindringen des Giftes, indem er Histamin freisetzt, was zu einer Erweiterung der Blutgefäße und einer erhöhten Durchlässigkeit führt. Dadurch gelangen Flüssigkeit und Immunzellen in das betroffene Gewebe, was zu Schwellung, Rötung und Schmerzen führt. Die Schwellung ist eine normale Reaktion des Körpers auf den Bienenstich und sollte in der Regel nach einigen Tagen von alleine abklingen. In einigen Fällen kann es jedoch zu einer stärkeren Reaktion kommen, die medizinische Behandlung erfordert. **

Ähnliche Suchbegriffe für Bienenstich
Top-Angebote
Produkte zum Begriff Bienenstich:
-
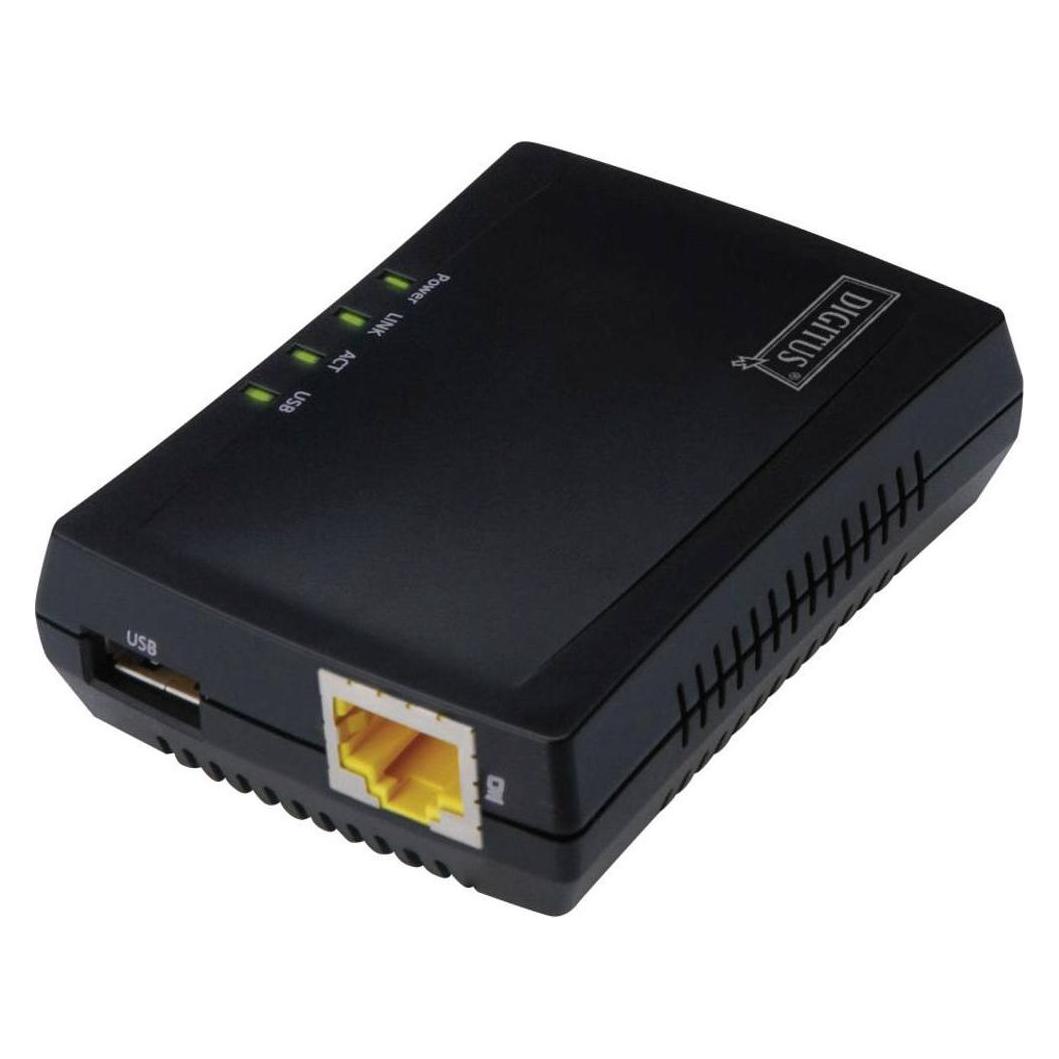
DIGITUS Multifunktions-USB Netzwerk Server, 1-Port Netzwerk USB Hub, NAS, Print Server, USB 2.0, RJ45Produktbeschreibung : DIGITUS Multifunction Network Server DN-13020 - GeräteserverGerätetyp : GeräteserverFormfaktor : ExternData Link Protocol : Ethernet, Fast Ethernet, USB 2.0Erforderliches Betriebssystem : Apple MacOS X, Microsoft Windows Vista / XP / 767,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
APC Remote Monitoring Service - Technischer Support - Fernüberwachung (für Infrastruktur (1 Knoten)) (WRMS1YR1N-01)APC Remote Monitoring Service - Technischer Support - Fernüberwachung (für Infrastruktur (1 Knoten)) - 1 Jahr - 24x7 - für Symmetra PX 10kW Scalable to 100kW251,70 €*Versand: 7,95 €Sichere Weiterleitung zum Anbieter
-
Red Hat Advanced Cluster Security for Kubernetes - Cloud Service Add-onRed Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine professionelle Subskriptions-Erweiterung für Unternehmen, die ihre Kubernetes- und OpenShift-Umgebungen mit zusätzlichen, hochentwickelten Sicherheitsfunktionen schützen, überwachen und kontrollieren möchten. Wenn Sie dieses Add-on über unsere Plattform kaufen , erwerben Sie eine offizielle Enterprise-Erweiterung zur proaktiven Härtung Ihrer cloud-nativen Infrastruktur. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend direkt als digitale Bereitstellung freigeschaltet. Wenn Sie weitere Cloud-Sicherheits-, Cluster-Management- oder Container-Tools suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis basiert flexibel auf dem lizenzierten Nutzungsumfang der zu schützenden Cluster-Infrastruktur. Die Lösung richtet sich gezielt an IT-Sicherheitsabteilungen, Plattformteams, DevOps-Teams und Organisationen, die containerisierte Anwendungen produktiv einsetzen und Sicherheitsrisiken in modernen Cloud-Native-Umgebungen lückenlos nachvollziehen möchten. Mit Red Hat Advanced Cluster Security for Kubernetes (RHACS) erhalten Unternehmen eine vollständig Kubernetes-native Sicherheitslösung, die automatisierte Schutzprozesse entlang der gesamten CI/CD-Pipeline und Bereitstellungskette etabliert. Dadurch eignet sich das Add-on perfekt für Organisationen, die Container-Workloads strukturierter absichern, Richtlinien konsistent durchsetzen und die Brücke zwischen Entwicklung und IT-Sicherheit schlagen möchten. Effizientes Cloud-Service-Modell für minimalen Betriebsaufwand Diese moderne Cloud-Service-Variante stellt die zentralen, rechen- und verwaltungsintensiven RHACS-Managementfunktionen (wie das Central Dashboard und die Analyse-Engines) als schlüsselfertigen, von Red Hat gehosteten Cloud Service zur Verfügung. Die eigentlich zu schützenden Kubernetes- oder OpenShift-Cluster verbleiben physisch in Ihrer eigenen Kundenumgebung (On-Premises, Private Cloud oder Public Cloud) und werden als sogenannte Secured Clusters via Agenten angebunden. Dadurch profitieren Unternehmen von maximaler Transparenz und Governance, ohne die komplette zentrale Managementumgebung selbst installieren, patchen, skalieren und warten zu müssen. Ganzheitlicher Schutz über den gesamten Anwendungslebenszyklus Das Add-on unterstützt Teams umfassend in drei zentralen Phasen der cloud-nativen Anwendungsbereitstellung: Build-Phase: Frühzeitige Erkennung und Priorisierung von Schwachstellen (Vulnerability Management) in Container-Images direkt während des Build-Prozesses in der CI/CD-Pipeline, um unsicheren Code vorab zu stoppen. Deployment-Phase: Proaktive Richtlinienkontrolle und automatisierte Einlasssteuerung (Admission Control). Fehlkonfigurationen, wie der Betrieb von Containern mit unnötigen Root-Rechten oder ungeschützten Port-Freigaben, werden vor dem Cluster-Start blockiert. Runtime-Phase: Kontinuierliche Laufzeitüberwachung und Echtzeit-Verhaltensanalysen im produktiven Betrieb. Anomalien im Netzwerkverkehr oder verdächtige Prozess-Aktivitäten innerhalb der Container werden sofort erkannt und isoliert. Stärkung von DevSecOps und Compliance Sicherheits- und Plattformteams können Risiken präzise bewerten, Sicherheitsrichtlinien zentral verwalten und sicherheitsrelevante Vorfälle strukturiert analysieren. Gleichzeitig bietet das System umfassende Dashboards für die Compliance-orientierte Transparenz (z. B. nach PCI-DSS, HIPAA, NIST oder CIS-Benchmarks). Die Nutzung erfolgt gemäß dem offiziellen Red Hat Subskriptionsmodell. Dies garantiert Ihnen fortlaufenden Zugriff auf verlässliche Sicherheits-Feeds, zertifizierte Updates sowie den professionellen technischen Enterprise-Support. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Tiefe, native Integration in Kubernetes- und OpenShift-Infrastrukturen zur präzisen Absicherung von Container-Workloads. Effizientes Add-on-Modell Zentrale Funktionen werden als gehosteter Cloud Service bereitgestellt, während Ihre Secured Clusters unter Ihrer Kontrolle bleiben. Vollständiger Lifecycle-Schutz Automatisierte Sicherheitsprüfungen und harte Richtlinienkontrollen in den Phasen Build, Deployment und Runtime. Aktives DevSecOps Ermöglicht die nahtlose Einbindung von Sicherheitskontrollen in die alltäglichen Entwicklungs-, Bereitstellungs- und Betriebsprozesse. Typische Einsatzbereiche Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist besonders geeignet für zukunftsorientierte Enterprise-Unternehmen, die ihre Multi-Cluster-Landschaften unter einheitlichen Security-Vorgaben betreiben möchten. Die Lösung ist die perfekte Wahl für die kontinuierliche Identifizierung von Software-Schwachstellen, die Durchsetzung automatisierter Compliance-Standards (z. B. CIS-Benchmarks) sowie für DevOps- und Plattformteams, die den administrativen Aufwand ihrer...486,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Warum schmerzt ein Bienenstich?
Ein Bienenstich tut weh, weil die Biene beim Stechen ein Gift in die Haut abgibt. Dieses Gift enthält verschiedene Substanzen, die eine lokale Entzündungsreaktion auslösen. Dadurch schwillt die Einstichstelle an, rötet sich und verursacht Schmerzen. Zudem kann das Gift auch allergische Reaktionen hervorrufen, die zu weiteren Beschwerden führen können. Insgesamt ist der Schmerz eines Bienenstichs also eine natürliche Reaktion des Körpers auf das Gift der Biene. **
-
Kann Bienenstich Fieber auslösen?
Kann Bienenstich Fieber auslösen? Ja, ein Bienenstich kann bei manchen Menschen eine allergische Reaktion hervorrufen, die zu Fieber führen kann. Dies wird als systemische Reaktion bezeichnet und tritt auf, wenn das Immunsystem des Körpers übermäßig auf das Bienengift reagiert. Typische Symptome einer solchen Reaktion sind neben Fieber auch Schwellungen, Atembeschwerden und Hautausschläge. Es ist wichtig, bei Anzeichen einer schweren allergischen Reaktion sofort medizinische Hilfe in Anspruch zu nehmen. **
-
Ist ein Bienenstich giftig?
Ein Bienenstich ist normalerweise nicht giftig, es sei denn, die Person ist allergisch gegen das Bienengift. In diesem Fall kann ein Bienenstich lebensbedrohlich sein und eine sofortige medizinische Behandlung erfordern. Die meisten Menschen haben jedoch nur milde Reaktionen auf einen Bienenstich, wie Schwellung, Rötung und Schmerzen an der Einstichstelle. Es ist wichtig, den Stachel so schnell wie möglich zu entfernen, um die Menge des injizierten Gifts zu minimieren. Wenn Symptome wie Atemnot, Schwindel oder Schwellungen im Gesicht auftreten, sollte umgehend ein Arzt aufgesucht werden. **
-
Kann Bienenstich tödlich sein?
Kann Bienenstich tödlich sein? Bienenstiche können für die meisten Menschen schmerzhaft und unangenehm sein, aber in der Regel sind sie nicht lebensbedrohlich. Allerdings können Menschen, die allergisch auf Bienenstiche reagieren, eine lebensbedrohliche Reaktion namens anaphylaktischer Schock erleiden. In solchen Fällen ist sofortige medizinische Hilfe erforderlich. Es ist wichtig, dass Menschen, die wissen, dass sie allergisch auf Bienenstiche reagieren, immer ein Notfallset bei sich tragen und ihre Umgebung über ihre Allergie informieren. Insgesamt ist es jedoch selten, dass ein Bienenstich tödlich endet. **


Ist das ein Bienenstich?
Es ist schwer, diese Frage ohne weitere Informationen zu beantworten. Ein Bienenstich ist in der Regel schmerzhaft und kann zu einer Schwellung und Rötung der Haut führen. Wenn du diese Symptome hast und in der Nähe von Bienen warst, könnte es ein Bienenstich sein. Es ist jedoch immer am besten, einen Arzt zu konsultieren, um eine genaue Diagnose zu erhalten. **
Ist das ein Bienenstich?
Ohne weitere Informationen oder ein Bild kann ich nicht mit Sicherheit sagen, ob es sich um einen Bienenstich handelt. Bienenstiche sind in der Regel rund und verursachen Schmerzen, Schwellungen und Rötungen an der betroffenen Stelle. Wenn du dir unsicher bist, solltest du einen Arzt aufsuchen. **
Top-Angebote
Produkte zum Begriff Bienenstich:
-
Microsoft Windows Server 2025 Datacenter + SQL Server 2025 Enterprise | Core-Lizenz | NIS-2 InfrastrukturMicrosoft Windows Server 2025 Datacenter + SQL Server 2025 Enterprise | Core-Lizenz | NIS-2 Infrastruktur Die Kombination aus Windows Server 2025 Datacenter und SQL Server 2025 Enterprise unterstützt hochvirtualisierte Rechenzentrums-, Datenbank- und Analyseumgebungen mit erhöhten Anforderungen an Skalierung, Hochverfügbarkeit, Sicherheitskontrolle und zentrale Infrastrukturverwaltung. Core-basierte Datacenter- & Enterprise-Lizenzierung Unbegrenzte Virtualisierung Always On Availability Groups Transparent Data Encryption (TDE) Kauf auf Rechnung möglich Persönlicher Ansprechpartner „Enterprise-Infrastrukturen für Virtualisierung, Hochverfügbarkeit und kontrollierte Datenprozesse.“ Datacenter- & SQL-Infrastruktur für kritische Enterprise-Umgebungen Windows Server 2025 Datacenter und SQL Server 2025 Enterprise bilden die Grundlage für hochvirtualisierte Rechenzentrums-, Datenbank- und Analyseumgebungen mit erhöhten Anforderungen an Skalierung, Performance und zentrale Infrastrukturverwaltung. Die Plattform unterstützt geschäftskritische Anwendungen, ERP-Systeme, Data-Warehouse-Strukturen sowie virtualisierte SQL-Workloads innerhalb kontrollierter Unternehmens- und Hostingumgebungen. NIS-2, Auditierung & Sicherheitskontrolle Unternehmen und Betreiber kritischer Infrastrukturen stehen zunehmend vor regulatorischen Anforderungen hinsichtlich Zugriffsschutz, Datensicherheit und Nachvollziehbarkeit geschäftskritischer Systeme. Die Kombination aus Windows Server Datacenter und SQL Server Enterprise unterstützt die technische Umsetzung zentraler Sicherheits- und Verwaltungsprozesse innerhalb moderner Enterprise-Infrastrukturen. Transparent Data Encryption Unterstützt verschlüsselte Datenbankstrukturen zum Schutz sensibler Unternehmens- und Kundendaten. Shielded Virtual Machines Unterstützt geschützte virtuelle Maschinen innerhalb hochvirtualisierter Infrastrukturumgebungen. SQL Server Auditing Unterstützt nachvollziehbare Audit-Logs und die Protokollierung sicherheitsrelevanter Datenbankzugriffe. Die Kombination aus Windows Server Datacenter und SQL Server Enterprise unterstützt Unternehmen bei der technischen Umsetzung dokumentationspflichtiger Sicherheits-, Verwaltungs- und Datenprozesse innerhalb moderner NIS-2 Server-Infrastrukturen ↗ . Technische Funktionen für Enterprise-Rechenzentren Unbegrenzte Virtualisierung Unterstützt den Betrieb unbegrenzter virtueller Maschinen bei vollständiger Lizenzierung aller physischen Prozessorkerne. Always On Availability Groups Unterstützt hochverfügbare SQL-Infrastrukturen mit automatisierten Failover-Prozessen und reduzierten Ausfallzeiten. Software Defined Networking Ermöglicht zentral verwaltete Netzwerkstrukturen innerhalb segmentierter Rechenzentrumsumgebungen. In-Memory OLTP Beschleunigt datenintensive Anwendungen und Transaktionsprozesse innerhalb großer SQL-Datenbanken. Datacenter + Enterprise Infrastruktur im Überblick Bereich Windows Server Datacenter SQL Server Enterprise Hauptfunktion Virtualisierung & Infrastrukturverwaltung Enterprise-Datenbanken & Analyseprozesse Virtualisierung Unbegrenzte virtuelle Maschinen SQL-Workloads innerhalb virtualisierter Umgebungen Sicherheitsfunktionen Shielded VMs & Zugriffsschutz TDE & SQL Auditing Hochverfügbarkeit Failover-Clustering Always On Availability Groups Einsatzbereich Rechenzentren & Hostingumgebungen Kritische Enterprise-Datenbanken Lizenzkonformität & rechtlicher Hinweis Lizenzdeals24 unterstützt Unternehmen mit strukturierter Lizenzbereitstellung, nachvollziehbarer Dokumentation und lizenzkonformer Abwicklung innerhalb der Europäischen Union. Die Bereitstellung erfolgt digital inklusive Aktivierungsinformationen und Dokumentation zur internen Lizenzverwaltung. Rechtlicher Hinweis Im Bereich „Lizenzkonform & Rechtssicher“ verweisen wir auf das EuGH-Urteil (C-128/11 UsedSoft GmbH vs. Oracle International Corp.). Dieses bestätigt den Handel mit Softwarelizenzen innerhalb der Europäischen Union. Enterprise-Infrastruktur für hochvirtualisierte Rechenzentren Virtualisieren. Skalieren. Kritische Datenprozesse absichern. Jetzt Windows Server Datacenter & SQL Server Enterprise digital bereitstellen.14989,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
DIGITUS Multifunktions-USB Netzwerk Server, 1-Port Netzwerk USB Hub, NAS, Print Server, USB 2.0, RJ45Produktbeschreibung : DIGITUS Multifunction Network Server DN-13020 - GeräteserverGerätetyp : GeräteserverFormfaktor : ExternData Link Protocol : Ethernet, Fast Ethernet, USB 2.0Erforderliches Betriebssystem : Apple MacOS X, Microsoft Windows Vista / XP / 767,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum heißt der Bienenstich Bienenstich?
Der Bienenstich wird so genannt, weil er traditionell mit einer Mischung aus Honig und Mandeln bestrichen wird, die an den Stich einer Biene erinnert. Außerdem hat der Kuchen eine charakteristische Oberfläche, die an das Muster eines Bienenstocks erinnert. Daher stammt vermutlich auch der Name. **
-
Warum Schwellung nach Bienenstich?
Die Schwellung nach einem Bienenstich tritt aufgrund der Reaktion des Immunsystems auf das Gift des Bienengifts auf. Der Körper reagiert auf das Eindringen des Giftes, indem er Histamin freisetzt, was zu einer Erweiterung der Blutgefäße und einer erhöhten Durchlässigkeit führt. Dadurch gelangen Flüssigkeit und Immunzellen in das betroffene Gewebe, was zu Schwellung, Rötung und Schmerzen führt. Die Schwellung ist eine normale Reaktion des Körpers auf den Bienenstich und sollte in der Regel nach einigen Tagen von alleine abklingen. In einigen Fällen kann es jedoch zu einer stärkeren Reaktion kommen, die medizinische Behandlung erfordert. **
-
Warum schmerzt ein Bienenstich?
Ein Bienenstich tut weh, weil die Biene beim Stechen ein Gift in die Haut abgibt. Dieses Gift enthält verschiedene Substanzen, die eine lokale Entzündungsreaktion auslösen. Dadurch schwillt die Einstichstelle an, rötet sich und verursacht Schmerzen. Zudem kann das Gift auch allergische Reaktionen hervorrufen, die zu weiteren Beschwerden führen können. Insgesamt ist der Schmerz eines Bienenstichs also eine natürliche Reaktion des Körpers auf das Gift der Biene. **
-
Kann Bienenstich Fieber auslösen?
Kann Bienenstich Fieber auslösen? Ja, ein Bienenstich kann bei manchen Menschen eine allergische Reaktion hervorrufen, die zu Fieber führen kann. Dies wird als systemische Reaktion bezeichnet und tritt auf, wenn das Immunsystem des Körpers übermäßig auf das Bienengift reagiert. Typische Symptome einer solchen Reaktion sind neben Fieber auch Schwellungen, Atembeschwerden und Hautausschläge. Es ist wichtig, bei Anzeichen einer schweren allergischen Reaktion sofort medizinische Hilfe in Anspruch zu nehmen. **
Ähnliche Suchbegriffe für Bienenstich
-
APC Remote Monitoring Service - Technischer Support - Fernüberwachung (für Infrastruktur (1 Knoten)) (WRMS1YR1N-01)APC Remote Monitoring Service - Technischer Support - Fernüberwachung (für Infrastruktur (1 Knoten)) - 1 Jahr - 24x7 - für Symmetra PX 10kW Scalable to 100kW251,70 €*Versand: 7,95 €Sichere Weiterleitung zum Anbieter
-
Red Hat Advanced Cluster Security for Kubernetes - Cloud Service Add-onRed Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine professionelle Subskriptions-Erweiterung für Unternehmen, die ihre Kubernetes- und OpenShift-Umgebungen mit zusätzlichen, hochentwickelten Sicherheitsfunktionen schützen, überwachen und kontrollieren möchten. Wenn Sie dieses Add-on über unsere Plattform kaufen , erwerben Sie eine offizielle Enterprise-Erweiterung zur proaktiven Härtung Ihrer cloud-nativen Infrastruktur. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend direkt als digitale Bereitstellung freigeschaltet. Wenn Sie weitere Cloud-Sicherheits-, Cluster-Management- oder Container-Tools suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis basiert flexibel auf dem lizenzierten Nutzungsumfang der zu schützenden Cluster-Infrastruktur. Die Lösung richtet sich gezielt an IT-Sicherheitsabteilungen, Plattformteams, DevOps-Teams und Organisationen, die containerisierte Anwendungen produktiv einsetzen und Sicherheitsrisiken in modernen Cloud-Native-Umgebungen lückenlos nachvollziehen möchten. Mit Red Hat Advanced Cluster Security for Kubernetes (RHACS) erhalten Unternehmen eine vollständig Kubernetes-native Sicherheitslösung, die automatisierte Schutzprozesse entlang der gesamten CI/CD-Pipeline und Bereitstellungskette etabliert. Dadurch eignet sich das Add-on perfekt für Organisationen, die Container-Workloads strukturierter absichern, Richtlinien konsistent durchsetzen und die Brücke zwischen Entwicklung und IT-Sicherheit schlagen möchten. Effizientes Cloud-Service-Modell für minimalen Betriebsaufwand Diese moderne Cloud-Service-Variante stellt die zentralen, rechen- und verwaltungsintensiven RHACS-Managementfunktionen (wie das Central Dashboard und die Analyse-Engines) als schlüsselfertigen, von Red Hat gehosteten Cloud Service zur Verfügung. Die eigentlich zu schützenden Kubernetes- oder OpenShift-Cluster verbleiben physisch in Ihrer eigenen Kundenumgebung (On-Premises, Private Cloud oder Public Cloud) und werden als sogenannte Secured Clusters via Agenten angebunden. Dadurch profitieren Unternehmen von maximaler Transparenz und Governance, ohne die komplette zentrale Managementumgebung selbst installieren, patchen, skalieren und warten zu müssen. Ganzheitlicher Schutz über den gesamten Anwendungslebenszyklus Das Add-on unterstützt Teams umfassend in drei zentralen Phasen der cloud-nativen Anwendungsbereitstellung: Build-Phase: Frühzeitige Erkennung und Priorisierung von Schwachstellen (Vulnerability Management) in Container-Images direkt während des Build-Prozesses in der CI/CD-Pipeline, um unsicheren Code vorab zu stoppen. Deployment-Phase: Proaktive Richtlinienkontrolle und automatisierte Einlasssteuerung (Admission Control). Fehlkonfigurationen, wie der Betrieb von Containern mit unnötigen Root-Rechten oder ungeschützten Port-Freigaben, werden vor dem Cluster-Start blockiert. Runtime-Phase: Kontinuierliche Laufzeitüberwachung und Echtzeit-Verhaltensanalysen im produktiven Betrieb. Anomalien im Netzwerkverkehr oder verdächtige Prozess-Aktivitäten innerhalb der Container werden sofort erkannt und isoliert. Stärkung von DevSecOps und Compliance Sicherheits- und Plattformteams können Risiken präzise bewerten, Sicherheitsrichtlinien zentral verwalten und sicherheitsrelevante Vorfälle strukturiert analysieren. Gleichzeitig bietet das System umfassende Dashboards für die Compliance-orientierte Transparenz (z. B. nach PCI-DSS, HIPAA, NIST oder CIS-Benchmarks). Die Nutzung erfolgt gemäß dem offiziellen Red Hat Subskriptionsmodell. Dies garantiert Ihnen fortlaufenden Zugriff auf verlässliche Sicherheits-Feeds, zertifizierte Updates sowie den professionellen technischen Enterprise-Support. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Tiefe, native Integration in Kubernetes- und OpenShift-Infrastrukturen zur präzisen Absicherung von Container-Workloads. Effizientes Add-on-Modell Zentrale Funktionen werden als gehosteter Cloud Service bereitgestellt, während Ihre Secured Clusters unter Ihrer Kontrolle bleiben. Vollständiger Lifecycle-Schutz Automatisierte Sicherheitsprüfungen und harte Richtlinienkontrollen in den Phasen Build, Deployment und Runtime. Aktives DevSecOps Ermöglicht die nahtlose Einbindung von Sicherheitskontrollen in die alltäglichen Entwicklungs-, Bereitstellungs- und Betriebsprozesse. Typische Einsatzbereiche Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist besonders geeignet für zukunftsorientierte Enterprise-Unternehmen, die ihre Multi-Cluster-Landschaften unter einheitlichen Security-Vorgaben betreiben möchten. Die Lösung ist die perfekte Wahl für die kontinuierliche Identifizierung von Software-Schwachstellen, die Durchsetzung automatisierter Compliance-Standards (z. B. CIS-Benchmarks) sowie für DevOps- und Plattformteams, die den administrativen Aufwand ihrer...486,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Funk, Viktor: BienenstichBienenstich , Roman | "Ein großartiges Leseerlebnis über Herkunft und Heimat." , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20230815, Produktform: Leinen, Autoren: Funk, Viktor, Seitenzahl/Blattzahl: 240, Keyword: Angeln; Assimilation; Beziehung; Coming of Age; Erwartungen; Heimatlosigkeit; Identitätskrise; Integration; Migration; Russlanddeutsche; Vergangenheit; Werbeagentur; Wolfsburg, Fachschema: Hannover / Roman, Erzählung, Essay, Feuilleton, Reportage~Kasachstan~Rumänien / Roman, Erzählung~Indien / Roman, Erzählung~Sowjetunion~UdSSR, Fachkategorie: Biografischer Roman~Belletristik: Themen, Stoffe, Motive: Adoleszenz~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Erzählerisches Thema: Identität / Zugehörigkeit~Erzählerisches Thema: Vertreibung, Exil, Migration, Region: Hannover~Moldawien~Kasachstan~Rumänien~Indien~UdSSR, Sowjetunion, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag GmbH, Länge: 201, Breite: 138, Höhe: 21, Gewicht: 366, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist ein Bienenstich giftig?
Ein Bienenstich ist normalerweise nicht giftig, es sei denn, die Person ist allergisch gegen das Bienengift. In diesem Fall kann ein Bienenstich lebensbedrohlich sein und eine sofortige medizinische Behandlung erfordern. Die meisten Menschen haben jedoch nur milde Reaktionen auf einen Bienenstich, wie Schwellung, Rötung und Schmerzen an der Einstichstelle. Es ist wichtig, den Stachel so schnell wie möglich zu entfernen, um die Menge des injizierten Gifts zu minimieren. Wenn Symptome wie Atemnot, Schwindel oder Schwellungen im Gesicht auftreten, sollte umgehend ein Arzt aufgesucht werden. **
-
Kann Bienenstich tödlich sein?
Kann Bienenstich tödlich sein? Bienenstiche können für die meisten Menschen schmerzhaft und unangenehm sein, aber in der Regel sind sie nicht lebensbedrohlich. Allerdings können Menschen, die allergisch auf Bienenstiche reagieren, eine lebensbedrohliche Reaktion namens anaphylaktischer Schock erleiden. In solchen Fällen ist sofortige medizinische Hilfe erforderlich. Es ist wichtig, dass Menschen, die wissen, dass sie allergisch auf Bienenstiche reagieren, immer ein Notfallset bei sich tragen und ihre Umgebung über ihre Allergie informieren. Insgesamt ist es jedoch selten, dass ein Bienenstich tödlich endet. **
-
Ist das ein Bienenstich?
Es ist schwer, diese Frage ohne weitere Informationen zu beantworten. Ein Bienenstich ist in der Regel schmerzhaft und kann zu einer Schwellung und Rötung der Haut führen. Wenn du diese Symptome hast und in der Nähe von Bienen warst, könnte es ein Bienenstich sein. Es ist jedoch immer am besten, einen Arzt zu konsultieren, um eine genaue Diagnose zu erhalten. **
-
Ist das ein Bienenstich?
Ohne weitere Informationen oder ein Bild kann ich nicht mit Sicherheit sagen, ob es sich um einen Bienenstich handelt. Bienenstiche sind in der Regel rund und verursachen Schmerzen, Schwellungen und Rötungen an der betroffenen Stelle. Wenn du dir unsicher bist, solltest du einen Arzt aufsuchen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.