Domain cluster-service.de kaufen?
Wir ziehen mit dem Projekt
cluster-service.de um.
Sind Sie am Kauf der Domain
cluster-service.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cluster-service.de kaufen?
Wie beginnen ringelröteln?
Ringelröteln beginnen typischerweise mit grippeähnlichen Symptomen wie Fieber, Kopfschmerzen und Müdigkeit. Nach einigen Tagen entwickelt sich ein charakteristischer Hautausschlag, der aus kleinen roten Flecken besteht, die sich zu ringförmigen oder ovalen Flecken verbinden können. Die Flecken treten zuerst im Gesicht und am Oberkörper auf und breiten sich dann auf den restlichen Körper aus. Es ist wichtig, einen Arzt aufzusuchen, wenn Verdacht auf Ringelröteln besteht, um die Diagnose zu bestätigen und die richtige Behandlung einzuleiten. Wie beginnen ringelröteln? **
Können Erwachsene ringelröteln übertragen?
Können Erwachsene Ringelröteln übertragen? Ja, Erwachsene können Ringelröteln auf Kinder übertragen, da sie ebenfalls Träger des Virus sein können. Es ist jedoch unwahrscheinlicher, dass Erwachsene die Krankheit übertragen, da sie oft bereits eine Immunität gegen das Virus haben. Dennoch sollten Erwachsene mit Ringelröteln Kontakt mit schwangeren Frauen oder Personen mit geschwächtem Immunsystem vermeiden, da die Krankheit für diese Gruppen gefährlich sein kann. Es ist wichtig, gute Hygienemaßnahmen zu befolgen, um die Verbreitung von Ringelröteln zu verhindern. **

Ähnliche Suchbegriffe für Ringelröteln
Top-Angebote
Produkte zum Begriff Ringelröteln:
-
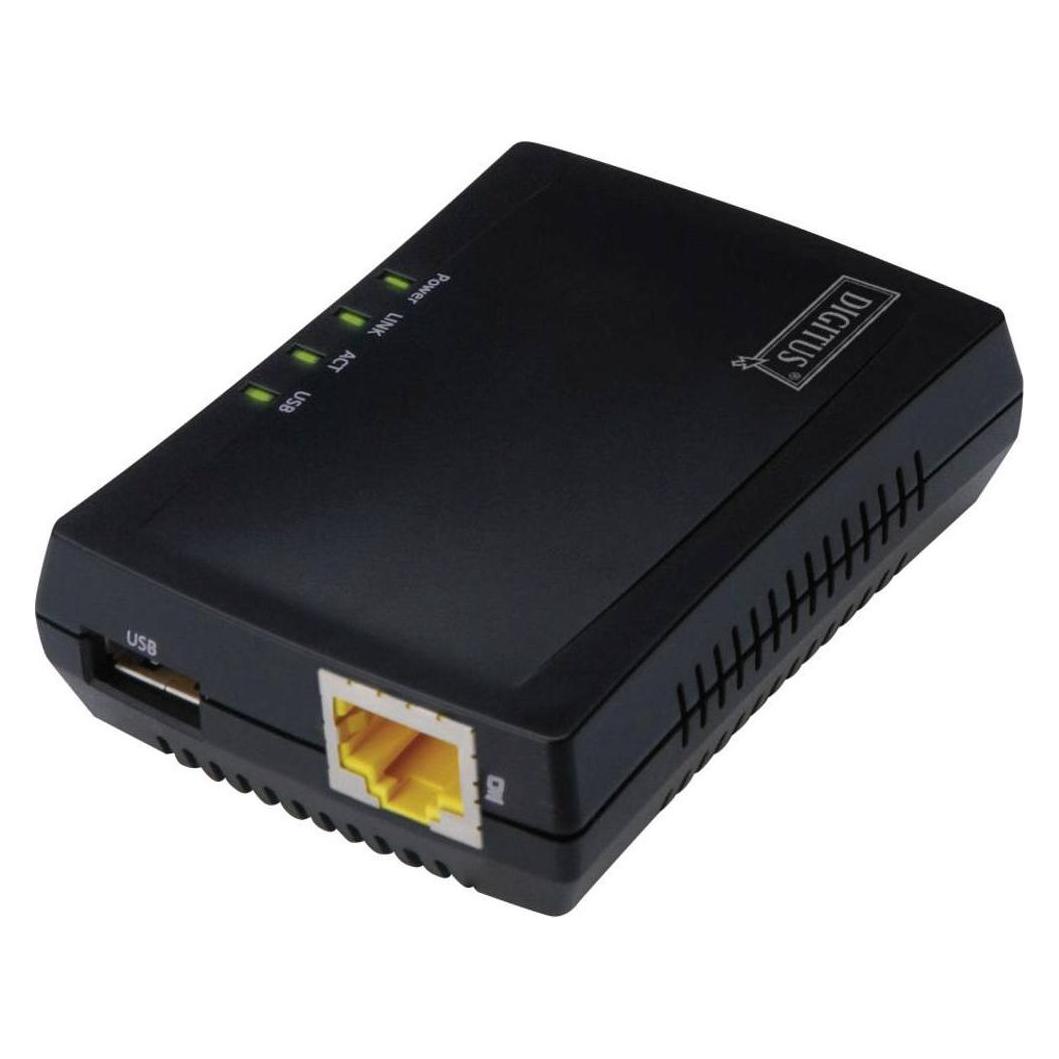
DIGITUS Multifunktions-USB Netzwerk Server, 1-Port Netzwerk USB Hub, NAS, Print Server, USB 2.0, RJ45Produktbeschreibung : DIGITUS Multifunction Network Server DN-13020 - GeräteserverGerätetyp : GeräteserverFormfaktor : ExternData Link Protocol : Ethernet, Fast Ethernet, USB 2.0Erforderliches Betriebssystem : Apple MacOS X, Microsoft Windows Vista / XP / 769,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Advanced Cluster Security for Kubernetes - Cloud Service Add-onRed Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine professionelle Subskriptions-Erweiterung für Unternehmen, die ihre Kubernetes- und OpenShift-Umgebungen mit zusätzlichen, hochentwickelten Sicherheitsfunktionen schützen, überwachen und kontrollieren möchten. Wenn Sie dieses Add-on über unsere Plattform kaufen , erwerben Sie eine offizielle Enterprise-Erweiterung zur proaktiven Härtung Ihrer cloud-nativen Infrastruktur. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend direkt als digitale Bereitstellung freigeschaltet. Wenn Sie weitere Cloud-Sicherheits-, Cluster-Management- oder Container-Tools suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis basiert flexibel auf dem lizenzierten Nutzungsumfang der zu schützenden Cluster-Infrastruktur. Die Lösung richtet sich gezielt an IT-Sicherheitsabteilungen, Plattformteams, DevOps-Teams und Organisationen, die containerisierte Anwendungen produktiv einsetzen und Sicherheitsrisiken in modernen Cloud-Native-Umgebungen lückenlos nachvollziehen möchten. Mit Red Hat Advanced Cluster Security for Kubernetes (RHACS) erhalten Unternehmen eine vollständig Kubernetes-native Sicherheitslösung, die automatisierte Schutzprozesse entlang der gesamten CI/CD-Pipeline und Bereitstellungskette etabliert. Dadurch eignet sich das Add-on perfekt für Organisationen, die Container-Workloads strukturierter absichern, Richtlinien konsistent durchsetzen und die Brücke zwischen Entwicklung und IT-Sicherheit schlagen möchten. Effizientes Cloud-Service-Modell für minimalen Betriebsaufwand Diese moderne Cloud-Service-Variante stellt die zentralen, rechen- und verwaltungsintensiven RHACS-Managementfunktionen (wie das Central Dashboard und die Analyse-Engines) als schlüsselfertigen, von Red Hat gehosteten Cloud Service zur Verfügung. Die eigentlich zu schützenden Kubernetes- oder OpenShift-Cluster verbleiben physisch in Ihrer eigenen Kundenumgebung (On-Premises, Private Cloud oder Public Cloud) und werden als sogenannte Secured Clusters via Agenten angebunden. Dadurch profitieren Unternehmen von maximaler Transparenz und Governance, ohne die komplette zentrale Managementumgebung selbst installieren, patchen, skalieren und warten zu müssen. Ganzheitlicher Schutz über den gesamten Anwendungslebenszyklus Das Add-on unterstützt Teams umfassend in drei zentralen Phasen der cloud-nativen Anwendungsbereitstellung: Build-Phase: Frühzeitige Erkennung und Priorisierung von Schwachstellen (Vulnerability Management) in Container-Images direkt während des Build-Prozesses in der CI/CD-Pipeline, um unsicheren Code vorab zu stoppen. Deployment-Phase: Proaktive Richtlinienkontrolle und automatisierte Einlasssteuerung (Admission Control). Fehlkonfigurationen, wie der Betrieb von Containern mit unnötigen Root-Rechten oder ungeschützten Port-Freigaben, werden vor dem Cluster-Start blockiert. Runtime-Phase: Kontinuierliche Laufzeitüberwachung und Echtzeit-Verhaltensanalysen im produktiven Betrieb. Anomalien im Netzwerkverkehr oder verdächtige Prozess-Aktivitäten innerhalb der Container werden sofort erkannt und isoliert. Stärkung von DevSecOps und Compliance Sicherheits- und Plattformteams können Risiken präzise bewerten, Sicherheitsrichtlinien zentral verwalten und sicherheitsrelevante Vorfälle strukturiert analysieren. Gleichzeitig bietet das System umfassende Dashboards für die Compliance-orientierte Transparenz (z. B. nach PCI-DSS, HIPAA, NIST oder CIS-Benchmarks). Die Nutzung erfolgt gemäß dem offiziellen Red Hat Subskriptionsmodell. Dies garantiert Ihnen fortlaufenden Zugriff auf verlässliche Sicherheits-Feeds, zertifizierte Updates sowie den professionellen technischen Enterprise-Support. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Tiefe, native Integration in Kubernetes- und OpenShift-Infrastrukturen zur präzisen Absicherung von Container-Workloads. Effizientes Add-on-Modell Zentrale Funktionen werden als gehosteter Cloud Service bereitgestellt, während Ihre Secured Clusters unter Ihrer Kontrolle bleiben. Vollständiger Lifecycle-Schutz Automatisierte Sicherheitsprüfungen und harte Richtlinienkontrollen in den Phasen Build, Deployment und Runtime. Aktives DevSecOps Ermöglicht die nahtlose Einbindung von Sicherheitskontrollen in die alltäglichen Entwicklungs-, Bereitstellungs- und Betriebsprozesse. Typische Einsatzbereiche Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist besonders geeignet für zukunftsorientierte Enterprise-Unternehmen, die ihre Multi-Cluster-Landschaften unter einheitlichen Security-Vorgaben betreiben möchten. Die Lösung ist die perfekte Wahl für die kontinuierliche Identifizierung von Software-Schwachstellen, die Durchsetzung automatisierter Compliance-Standards (z. B. CIS-Benchmarks) sowie für DevOps- und Plattformteams, die den administrativen Aufwand ihrer...486,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Advanced Cluster Security Cloud Service (2 Cores or 4 vCPUs)Red Hat Advanced Cluster Security Cloud Service – Kubernetes-Sicherheit für moderne Container-Umgebungen Red Hat Advanced Cluster Security Cloud Service (2 Cores or 4 vCPUs) ist eine professionelle Subskriptionslösung für Unternehmen, die Kubernetes- und OpenShift-Umgebungen transparenter überwachen, Sicherheitsrisiken besser bewerten und containerisierte Anwendungen strukturierter absichern möchten. Wenn Sie diese Lösung über unsere Plattform kaufen , erwerben Sie eine offizielle Red Hat Subskription für den Einsatz moderner Kubernetes-Sicherheitsfunktionen in geschäftskritischen IT-Umgebungen. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Lösungen für Container-Plattformen, Cloud-Sicherheit oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis richtet sich nach dem gewählten Subskriptionsumfang und der gewünschten Nutzungsdauer. Die Lösung richtet sich an IT-Sicherheitsabteilungen, DevOps-Teams, Plattformverantwortliche und Unternehmen, die containerisierte Anwendungen in Kubernetes-Umgebungen betreiben. Red Hat Advanced Cluster Security Cloud Service unterstützt dabei, Sicherheitskontrollen näher an Entwicklungs-, Bereitstellungs- und Betriebsprozesse heranzuführen. Dadurch eignet sich die Lösung besonders für Organisationen, die Container-Sicherheit nicht isoliert betrachten, sondern als festen Bestandteil moderner DevSecOps-Prozesse etablieren möchten. Cloud-Service-Modell für zentrale Sicherheitsverwaltung Bei dieser Variante werden zentrale Funktionen als Cloud Service bereitgestellt. Unternehmen können dadurch Sicherheitsinformationen, Richtlinien und relevante Ereignisse über eine zentrale Plattform auswerten, ohne die komplette Managementebene vollständig selbst betreiben zu müssen. Die zu schützenden Kubernetes- oder OpenShift-Cluster werden als gesicherte Cluster angebunden und können anschließend in die übergreifende Sicherheitsbetrachtung einbezogen werden. Das Cloud-Service-Modell ist besonders interessant für Unternehmen, die den Verwaltungsaufwand reduzieren und gleichzeitig eine klare Übersicht über Sicherheitsrisiken in Container-Umgebungen erhalten möchten. So lassen sich Workloads, Images, Richtlinienverstöße und potenzielle Schwachstellen strukturierter prüfen und besser zwischen Entwicklung, Betrieb und IT-Sicherheit abstimmen. Sicherheit entlang des gesamten Container-Lebenszyklus Red Hat Advanced Cluster Security Cloud Service unterstützt Unternehmen dabei, Sicherheitsanforderungen nicht erst im laufenden Betrieb zu betrachten. Stattdessen können Prüfungen und Sicherheitsrichtlinien über mehrere Phasen des Anwendungslebenszyklus hinweg berücksichtigt werden: Build-Phase: Container-Images und Entwicklungsprozesse können frühzeitig in die Sicherheitsprüfung einbezogen werden, um bekannte Risiken und Schwachstellen schneller sichtbar zu machen. Deployment-Phase: Sicherheitsrichtlinien können helfen, riskante Konfigurationen oder nicht gewünschte Workloads vor der Bereitstellung besser zu erkennen und zu kontrollieren. Runtime-Phase: Im laufenden Betrieb unterstützt die Lösung die Überwachung sicherheitsrelevanter Aktivitäten, damit Teams auffällige Vorgänge besser nachvollziehen und bewerten können. Subskriptionsumfang: 2 Cores oder 4 vCPUs Die Variante „2 Cores or 4 vCPUs“ beschreibt den lizenzierten Nutzungsumfang dieser Red Hat Subskription. Sie eignet sich für Unternehmen, die den Einstieg oder eine gezielte Erweiterung ihrer Kubernetes-Sicherheitsstrategie anhand klar definierter Rechenressourcen planen möchten. Die genaue Nutzung erfolgt gemäß dem jeweiligen Red Hat Subskriptionsmodell und dem vereinbarten Lizenzumfang. Durch die ressourcenbasierte Betrachtung können Unternehmen ihre Container-Sicherheitslösung besser an vorhandene Cluster- und Workload-Strukturen anpassen. Besonders in wachsenden Kubernetes-Umgebungen ist ein nachvollziehbarer Subskriptionsumfang wichtig, um Planung, Kostenkontrolle und Sicherheitsanforderungen sauber miteinander zu verbinden. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Unterstützt die strukturierte Absicherung von Kubernetes- und OpenShift-Workloads in modernen Container-Umgebungen. Cloud-Service-Modell Zentrale Sicherheitsfunktionen werden als Cloud Service genutzt, um Verwaltungsaufwand zu reduzieren und Transparenz zu erhöhen. Mehr Transparenz Hilft Teams dabei, Schwachstellen, Richtlinienverstöße und sicherheitsrelevante Ereignisse zentraler nachzuvollziehen. 2 Cores oder 4 vCPUs Die Subskriptionsvariante beschreibt einen klar abgegrenzten Nutzungsumfang für passende Kubernetes-Sicherheitsanforderungen. Typische Einsatzbereiche Red Hat Advanced Cluster Security Cloud Service (2 Cores or 4 vCPUs) ist eine geeignete Lösung für Unternehmen, die Kubernetes- oder OpenShift-Umgebungen sicherer betreiben, Sicherheitsrichtlinien zentraler verwalten und Container-Workloa...785,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie lange überleben ringelröteln Viren?
Ringelröteln-Viren können außerhalb des Körpers nur für kurze Zeit überleben, da sie empfindlich gegenüber Umwelteinflüssen sind. Innerhalb des Körpers können die Viren jedoch länger überleben, da sie sich dort vermehren und verbreiten können. Die genaue Überlebensdauer von Ringelröteln-Viren im Körper hängt von verschiedenen Faktoren ab, wie dem Immunsystem des Wirts und anderen begleitenden Infektionen. In der Regel werden Ringelröteln-Viren jedoch nach einigen Wochen vom Immunsystem des Körpers bekämpft und eliminiert. Es ist wichtig, bei Verdacht auf Ringelröteln einen Arzt aufzusuchen, um die Infektion angemessen zu behandeln und weitere Ausbreitung zu verhindern. **
-
Wie lange halten ringelröteln an?
Ringelröteln sind eine Viruserkrankung, die in der Regel etwa 1-3 Wochen dauert. Die Symptome können jedoch auch länger anhalten, insbesondere der Hautausschlag, der bis zu 6 Wochen sichtbar sein kann. Es ist wichtig, sich ausreichend zu schonen und viel zu trinken, um den Heilungsprozess zu unterstützen. In einigen Fällen können Komplikationen auftreten, daher ist es ratsam, einen Arzt aufzusuchen, wenn die Symptome schwerwiegend sind oder länger als üblich anhalten. Wie lange die Ringelröteln genau anhalten, kann von Person zu Person variieren. **
-
Wie lange dauern ringelröteln bei Erwachsenen?
Wie lange Ringelröteln bei Erwachsenen dauern, hängt von verschiedenen Faktoren ab, wie dem Immunsystem des Betroffenen und der Art der Behandlung. In der Regel dauert die Inkubationszeit von Ringelröteln etwa 14 bis 21 Tage, gefolgt von einem Ausschlag, der bis zu zwei Wochen anhalten kann. Die meisten Erwachsenen erholen sich innerhalb von zwei bis drei Wochen vollständig von Ringelröteln, aber in einigen Fällen können die Symptome länger anhalten. Es ist wichtig, einen Arzt aufzusuchen, um die richtige Diagnose und Behandlung zu erhalten, um die Genesung zu beschleunigen. **
-
Werden ringelröteln in der Schwangerschaft getestet?
Ringelröteln werden normalerweise nicht routinemäßig während der Schwangerschaft getestet. Wenn jedoch eine schwangere Frau Symptome von Ringelröteln zeigt oder Kontakt mit einer infizierten Person hatte, kann ein Arzt einen spezifischen Test durchführen. Ringelröteln können während der Schwangerschaft gefährlich sein, da sie zu Komplikationen wie Fehlgeburten, Frühgeburten oder angeborenen Fehlbildungen führen können. Es ist wichtig, dass schwangere Frauen bei Verdacht auf Ringelröteln sofort ärztliche Hilfe suchen, um das Risiko für sich und das ungeborene Kind zu minimieren. Es wird empfohlen, sich vor einer Schwangerschaft gegen Ringelröteln impfen zu lassen, um das Risiko einer Infektion während der Schwangerschaft zu reduzieren. **

Kann man mehrmals an ringelröteln erkranken?
Kann man mehrmals an Ringelröteln erkranken? Ringelröteln werden durch das Parvovirus B19 verursacht, das eine lebenslange Immunität nach der ersten Infektion bietet. Es ist daher unwahrscheinlich, dass man mehrmals an Ringelröteln erkrankt. Es ist jedoch möglich, dass sich die Symptome bei einer erneuten Infektion ähneln, da das Virus im Körper verbleibt und sich reaktivieren kann. Es ist ratsam, bei Verdacht auf erneute Symptome einen Arzt aufzusuchen, um die genaue Ursache abzuklären. Insgesamt ist es jedoch selten, mehrmals an Ringelröteln zu erkranken. **
Wann ist man immun gegen ringelröteln?
Man ist immun gegen Ringelröteln, wenn man die Krankheit bereits einmal durchgemacht hat. Nach einer überstandenen Infektion bildet der Körper Antikörper, die einen erneuten Ausbruch der Krankheit verhindern. Die Immunität hält in der Regel lebenslang an. Eine Impfung gegen Ringelröteln ist nicht verfügbar, da die Krankheit in der Regel einen milden Verlauf hat und keine schwerwiegenden Komplikationen verursacht. Es ist jedoch wichtig, dass Schwangere, die noch keine Ringelröteln hatten, besondere Vorsichtsmaßnahmen treffen, da die Krankheit für das ungeborene Kind gefährlich sein kann. **
Top-Angebote
Produkte zum Begriff Ringelröteln:
-
Microsoft Windows Server 2025 Datacenter + SQL Server 2025 Enterprise | Core-Lizenz | NIS-2 InfrastrukturMicrosoft Windows Server 2025 Datacenter + SQL Server 2025 Enterprise | Core-Lizenz | NIS-2 Infrastruktur Die Kombination aus Windows Server 2025 Datacenter und SQL Server 2025 Enterprise unterstützt hochvirtualisierte Rechenzentrums-, Datenbank- und Analyseumgebungen mit erhöhten Anforderungen an Skalierung, Hochverfügbarkeit, Sicherheitskontrolle und zentrale Infrastrukturverwaltung. Core-basierte Datacenter- & Enterprise-Lizenzierung Unbegrenzte Virtualisierung Always On Availability Groups Transparent Data Encryption (TDE) Kauf auf Rechnung möglich Persönlicher Ansprechpartner „Enterprise-Infrastrukturen für Virtualisierung, Hochverfügbarkeit und kontrollierte Datenprozesse.“ Datacenter- & SQL-Infrastruktur für kritische Enterprise-Umgebungen Windows Server 2025 Datacenter und SQL Server 2025 Enterprise bilden die Grundlage für hochvirtualisierte Rechenzentrums-, Datenbank- und Analyseumgebungen mit erhöhten Anforderungen an Skalierung, Performance und zentrale Infrastrukturverwaltung. Die Plattform unterstützt geschäftskritische Anwendungen, ERP-Systeme, Data-Warehouse-Strukturen sowie virtualisierte SQL-Workloads innerhalb kontrollierter Unternehmens- und Hostingumgebungen. NIS-2, Auditierung & Sicherheitskontrolle Unternehmen und Betreiber kritischer Infrastrukturen stehen zunehmend vor regulatorischen Anforderungen hinsichtlich Zugriffsschutz, Datensicherheit und Nachvollziehbarkeit geschäftskritischer Systeme. Die Kombination aus Windows Server Datacenter und SQL Server Enterprise unterstützt die technische Umsetzung zentraler Sicherheits- und Verwaltungsprozesse innerhalb moderner Enterprise-Infrastrukturen. Transparent Data Encryption Unterstützt verschlüsselte Datenbankstrukturen zum Schutz sensibler Unternehmens- und Kundendaten. Shielded Virtual Machines Unterstützt geschützte virtuelle Maschinen innerhalb hochvirtualisierter Infrastrukturumgebungen. SQL Server Auditing Unterstützt nachvollziehbare Audit-Logs und die Protokollierung sicherheitsrelevanter Datenbankzugriffe. Die Kombination aus Windows Server Datacenter und SQL Server Enterprise unterstützt Unternehmen bei der technischen Umsetzung dokumentationspflichtiger Sicherheits-, Verwaltungs- und Datenprozesse innerhalb moderner NIS-2 Server-Infrastrukturen ↗ . Technische Funktionen für Enterprise-Rechenzentren Unbegrenzte Virtualisierung Unterstützt den Betrieb unbegrenzter virtueller Maschinen bei vollständiger Lizenzierung aller physischen Prozessorkerne. Always On Availability Groups Unterstützt hochverfügbare SQL-Infrastrukturen mit automatisierten Failover-Prozessen und reduzierten Ausfallzeiten. Software Defined Networking Ermöglicht zentral verwaltete Netzwerkstrukturen innerhalb segmentierter Rechenzentrumsumgebungen. In-Memory OLTP Beschleunigt datenintensive Anwendungen und Transaktionsprozesse innerhalb großer SQL-Datenbanken. Datacenter + Enterprise Infrastruktur im Überblick Bereich Windows Server Datacenter SQL Server Enterprise Hauptfunktion Virtualisierung & Infrastrukturverwaltung Enterprise-Datenbanken & Analyseprozesse Virtualisierung Unbegrenzte virtuelle Maschinen SQL-Workloads innerhalb virtualisierter Umgebungen Sicherheitsfunktionen Shielded VMs & Zugriffsschutz TDE & SQL Auditing Hochverfügbarkeit Failover-Clustering Always On Availability Groups Einsatzbereich Rechenzentren & Hostingumgebungen Kritische Enterprise-Datenbanken Lizenzkonformität & rechtlicher Hinweis Lizenzdeals24 unterstützt Unternehmen mit strukturierter Lizenzbereitstellung, nachvollziehbarer Dokumentation und lizenzkonformer Abwicklung innerhalb der Europäischen Union. Die Bereitstellung erfolgt digital inklusive Aktivierungsinformationen und Dokumentation zur internen Lizenzverwaltung. Rechtlicher Hinweis Im Bereich „Lizenzkonform & Rechtssicher“ verweisen wir auf das EuGH-Urteil (C-128/11 UsedSoft GmbH vs. Oracle International Corp.). Dieses bestätigt den Handel mit Softwarelizenzen innerhalb der Europäischen Union. Enterprise-Infrastruktur für hochvirtualisierte Rechenzentren Virtualisieren. Skalieren. Kritische Datenprozesse absichern. Jetzt Windows Server Datacenter & SQL Server Enterprise digital bereitstellen.14989,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
DIGITUS Multifunktions-USB Netzwerk Server, 1-Port Netzwerk USB Hub, NAS, Print Server, USB 2.0, RJ45Produktbeschreibung : DIGITUS Multifunction Network Server DN-13020 - GeräteserverGerätetyp : GeräteserverFormfaktor : ExternData Link Protocol : Ethernet, Fast Ethernet, USB 2.0Erforderliches Betriebssystem : Apple MacOS X, Microsoft Windows Vista / XP / 769,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie beginnen ringelröteln?
Ringelröteln beginnen typischerweise mit grippeähnlichen Symptomen wie Fieber, Kopfschmerzen und Müdigkeit. Nach einigen Tagen entwickelt sich ein charakteristischer Hautausschlag, der aus kleinen roten Flecken besteht, die sich zu ringförmigen oder ovalen Flecken verbinden können. Die Flecken treten zuerst im Gesicht und am Oberkörper auf und breiten sich dann auf den restlichen Körper aus. Es ist wichtig, einen Arzt aufzusuchen, wenn Verdacht auf Ringelröteln besteht, um die Diagnose zu bestätigen und die richtige Behandlung einzuleiten. Wie beginnen ringelröteln? **
-
Können Erwachsene ringelröteln übertragen?
Können Erwachsene Ringelröteln übertragen? Ja, Erwachsene können Ringelröteln auf Kinder übertragen, da sie ebenfalls Träger des Virus sein können. Es ist jedoch unwahrscheinlicher, dass Erwachsene die Krankheit übertragen, da sie oft bereits eine Immunität gegen das Virus haben. Dennoch sollten Erwachsene mit Ringelröteln Kontakt mit schwangeren Frauen oder Personen mit geschwächtem Immunsystem vermeiden, da die Krankheit für diese Gruppen gefährlich sein kann. Es ist wichtig, gute Hygienemaßnahmen zu befolgen, um die Verbreitung von Ringelröteln zu verhindern. **
-
Wie lange überleben ringelröteln Viren?
Ringelröteln-Viren können außerhalb des Körpers nur für kurze Zeit überleben, da sie empfindlich gegenüber Umwelteinflüssen sind. Innerhalb des Körpers können die Viren jedoch länger überleben, da sie sich dort vermehren und verbreiten können. Die genaue Überlebensdauer von Ringelröteln-Viren im Körper hängt von verschiedenen Faktoren ab, wie dem Immunsystem des Wirts und anderen begleitenden Infektionen. In der Regel werden Ringelröteln-Viren jedoch nach einigen Wochen vom Immunsystem des Körpers bekämpft und eliminiert. Es ist wichtig, bei Verdacht auf Ringelröteln einen Arzt aufzusuchen, um die Infektion angemessen zu behandeln und weitere Ausbreitung zu verhindern. **
-
Wie lange halten ringelröteln an?
Ringelröteln sind eine Viruserkrankung, die in der Regel etwa 1-3 Wochen dauert. Die Symptome können jedoch auch länger anhalten, insbesondere der Hautausschlag, der bis zu 6 Wochen sichtbar sein kann. Es ist wichtig, sich ausreichend zu schonen und viel zu trinken, um den Heilungsprozess zu unterstützen. In einigen Fällen können Komplikationen auftreten, daher ist es ratsam, einen Arzt aufzusuchen, wenn die Symptome schwerwiegend sind oder länger als üblich anhalten. Wie lange die Ringelröteln genau anhalten, kann von Person zu Person variieren. **
Ähnliche Suchbegriffe für Ringelröteln
-
Red Hat Advanced Cluster Security for Kubernetes - Cloud Service Add-onRed Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine professionelle Subskriptions-Erweiterung für Unternehmen, die ihre Kubernetes- und OpenShift-Umgebungen mit zusätzlichen, hochentwickelten Sicherheitsfunktionen schützen, überwachen und kontrollieren möchten. Wenn Sie dieses Add-on über unsere Plattform kaufen , erwerben Sie eine offizielle Enterprise-Erweiterung zur proaktiven Härtung Ihrer cloud-nativen Infrastruktur. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend direkt als digitale Bereitstellung freigeschaltet. Wenn Sie weitere Cloud-Sicherheits-, Cluster-Management- oder Container-Tools suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis basiert flexibel auf dem lizenzierten Nutzungsumfang der zu schützenden Cluster-Infrastruktur. Die Lösung richtet sich gezielt an IT-Sicherheitsabteilungen, Plattformteams, DevOps-Teams und Organisationen, die containerisierte Anwendungen produktiv einsetzen und Sicherheitsrisiken in modernen Cloud-Native-Umgebungen lückenlos nachvollziehen möchten. Mit Red Hat Advanced Cluster Security for Kubernetes (RHACS) erhalten Unternehmen eine vollständig Kubernetes-native Sicherheitslösung, die automatisierte Schutzprozesse entlang der gesamten CI/CD-Pipeline und Bereitstellungskette etabliert. Dadurch eignet sich das Add-on perfekt für Organisationen, die Container-Workloads strukturierter absichern, Richtlinien konsistent durchsetzen und die Brücke zwischen Entwicklung und IT-Sicherheit schlagen möchten. Effizientes Cloud-Service-Modell für minimalen Betriebsaufwand Diese moderne Cloud-Service-Variante stellt die zentralen, rechen- und verwaltungsintensiven RHACS-Managementfunktionen (wie das Central Dashboard und die Analyse-Engines) als schlüsselfertigen, von Red Hat gehosteten Cloud Service zur Verfügung. Die eigentlich zu schützenden Kubernetes- oder OpenShift-Cluster verbleiben physisch in Ihrer eigenen Kundenumgebung (On-Premises, Private Cloud oder Public Cloud) und werden als sogenannte Secured Clusters via Agenten angebunden. Dadurch profitieren Unternehmen von maximaler Transparenz und Governance, ohne die komplette zentrale Managementumgebung selbst installieren, patchen, skalieren und warten zu müssen. Ganzheitlicher Schutz über den gesamten Anwendungslebenszyklus Das Add-on unterstützt Teams umfassend in drei zentralen Phasen der cloud-nativen Anwendungsbereitstellung: Build-Phase: Frühzeitige Erkennung und Priorisierung von Schwachstellen (Vulnerability Management) in Container-Images direkt während des Build-Prozesses in der CI/CD-Pipeline, um unsicheren Code vorab zu stoppen. Deployment-Phase: Proaktive Richtlinienkontrolle und automatisierte Einlasssteuerung (Admission Control). Fehlkonfigurationen, wie der Betrieb von Containern mit unnötigen Root-Rechten oder ungeschützten Port-Freigaben, werden vor dem Cluster-Start blockiert. Runtime-Phase: Kontinuierliche Laufzeitüberwachung und Echtzeit-Verhaltensanalysen im produktiven Betrieb. Anomalien im Netzwerkverkehr oder verdächtige Prozess-Aktivitäten innerhalb der Container werden sofort erkannt und isoliert. Stärkung von DevSecOps und Compliance Sicherheits- und Plattformteams können Risiken präzise bewerten, Sicherheitsrichtlinien zentral verwalten und sicherheitsrelevante Vorfälle strukturiert analysieren. Gleichzeitig bietet das System umfassende Dashboards für die Compliance-orientierte Transparenz (z. B. nach PCI-DSS, HIPAA, NIST oder CIS-Benchmarks). Die Nutzung erfolgt gemäß dem offiziellen Red Hat Subskriptionsmodell. Dies garantiert Ihnen fortlaufenden Zugriff auf verlässliche Sicherheits-Feeds, zertifizierte Updates sowie den professionellen technischen Enterprise-Support. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Tiefe, native Integration in Kubernetes- und OpenShift-Infrastrukturen zur präzisen Absicherung von Container-Workloads. Effizientes Add-on-Modell Zentrale Funktionen werden als gehosteter Cloud Service bereitgestellt, während Ihre Secured Clusters unter Ihrer Kontrolle bleiben. Vollständiger Lifecycle-Schutz Automatisierte Sicherheitsprüfungen und harte Richtlinienkontrollen in den Phasen Build, Deployment und Runtime. Aktives DevSecOps Ermöglicht die nahtlose Einbindung von Sicherheitskontrollen in die alltäglichen Entwicklungs-, Bereitstellungs- und Betriebsprozesse. Typische Einsatzbereiche Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist besonders geeignet für zukunftsorientierte Enterprise-Unternehmen, die ihre Multi-Cluster-Landschaften unter einheitlichen Security-Vorgaben betreiben möchten. Die Lösung ist die perfekte Wahl für die kontinuierliche Identifizierung von Software-Schwachstellen, die Durchsetzung automatisierter Compliance-Standards (z. B. CIS-Benchmarks) sowie für DevOps- und Plattformteams, die den administrativen Aufwand ihrer...486,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Advanced Cluster Security Cloud Service (2 Cores or 4 vCPUs)Red Hat Advanced Cluster Security Cloud Service – Kubernetes-Sicherheit für moderne Container-Umgebungen Red Hat Advanced Cluster Security Cloud Service (2 Cores or 4 vCPUs) ist eine professionelle Subskriptionslösung für Unternehmen, die Kubernetes- und OpenShift-Umgebungen transparenter überwachen, Sicherheitsrisiken besser bewerten und containerisierte Anwendungen strukturierter absichern möchten. Wenn Sie diese Lösung über unsere Plattform kaufen , erwerben Sie eine offizielle Red Hat Subskription für den Einsatz moderner Kubernetes-Sicherheitsfunktionen in geschäftskritischen IT-Umgebungen. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Lösungen für Container-Plattformen, Cloud-Sicherheit oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis richtet sich nach dem gewählten Subskriptionsumfang und der gewünschten Nutzungsdauer. Die Lösung richtet sich an IT-Sicherheitsabteilungen, DevOps-Teams, Plattformverantwortliche und Unternehmen, die containerisierte Anwendungen in Kubernetes-Umgebungen betreiben. Red Hat Advanced Cluster Security Cloud Service unterstützt dabei, Sicherheitskontrollen näher an Entwicklungs-, Bereitstellungs- und Betriebsprozesse heranzuführen. Dadurch eignet sich die Lösung besonders für Organisationen, die Container-Sicherheit nicht isoliert betrachten, sondern als festen Bestandteil moderner DevSecOps-Prozesse etablieren möchten. Cloud-Service-Modell für zentrale Sicherheitsverwaltung Bei dieser Variante werden zentrale Funktionen als Cloud Service bereitgestellt. Unternehmen können dadurch Sicherheitsinformationen, Richtlinien und relevante Ereignisse über eine zentrale Plattform auswerten, ohne die komplette Managementebene vollständig selbst betreiben zu müssen. Die zu schützenden Kubernetes- oder OpenShift-Cluster werden als gesicherte Cluster angebunden und können anschließend in die übergreifende Sicherheitsbetrachtung einbezogen werden. Das Cloud-Service-Modell ist besonders interessant für Unternehmen, die den Verwaltungsaufwand reduzieren und gleichzeitig eine klare Übersicht über Sicherheitsrisiken in Container-Umgebungen erhalten möchten. So lassen sich Workloads, Images, Richtlinienverstöße und potenzielle Schwachstellen strukturierter prüfen und besser zwischen Entwicklung, Betrieb und IT-Sicherheit abstimmen. Sicherheit entlang des gesamten Container-Lebenszyklus Red Hat Advanced Cluster Security Cloud Service unterstützt Unternehmen dabei, Sicherheitsanforderungen nicht erst im laufenden Betrieb zu betrachten. Stattdessen können Prüfungen und Sicherheitsrichtlinien über mehrere Phasen des Anwendungslebenszyklus hinweg berücksichtigt werden: Build-Phase: Container-Images und Entwicklungsprozesse können frühzeitig in die Sicherheitsprüfung einbezogen werden, um bekannte Risiken und Schwachstellen schneller sichtbar zu machen. Deployment-Phase: Sicherheitsrichtlinien können helfen, riskante Konfigurationen oder nicht gewünschte Workloads vor der Bereitstellung besser zu erkennen und zu kontrollieren. Runtime-Phase: Im laufenden Betrieb unterstützt die Lösung die Überwachung sicherheitsrelevanter Aktivitäten, damit Teams auffällige Vorgänge besser nachvollziehen und bewerten können. Subskriptionsumfang: 2 Cores oder 4 vCPUs Die Variante „2 Cores or 4 vCPUs“ beschreibt den lizenzierten Nutzungsumfang dieser Red Hat Subskription. Sie eignet sich für Unternehmen, die den Einstieg oder eine gezielte Erweiterung ihrer Kubernetes-Sicherheitsstrategie anhand klar definierter Rechenressourcen planen möchten. Die genaue Nutzung erfolgt gemäß dem jeweiligen Red Hat Subskriptionsmodell und dem vereinbarten Lizenzumfang. Durch die ressourcenbasierte Betrachtung können Unternehmen ihre Container-Sicherheitslösung besser an vorhandene Cluster- und Workload-Strukturen anpassen. Besonders in wachsenden Kubernetes-Umgebungen ist ein nachvollziehbarer Subskriptionsumfang wichtig, um Planung, Kostenkontrolle und Sicherheitsanforderungen sauber miteinander zu verbinden. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Unterstützt die strukturierte Absicherung von Kubernetes- und OpenShift-Workloads in modernen Container-Umgebungen. Cloud-Service-Modell Zentrale Sicherheitsfunktionen werden als Cloud Service genutzt, um Verwaltungsaufwand zu reduzieren und Transparenz zu erhöhen. Mehr Transparenz Hilft Teams dabei, Schwachstellen, Richtlinienverstöße und sicherheitsrelevante Ereignisse zentraler nachzuvollziehen. 2 Cores oder 4 vCPUs Die Subskriptionsvariante beschreibt einen klar abgegrenzten Nutzungsumfang für passende Kubernetes-Sicherheitsanforderungen. Typische Einsatzbereiche Red Hat Advanced Cluster Security Cloud Service (2 Cores or 4 vCPUs) ist eine geeignete Lösung für Unternehmen, die Kubernetes- oder OpenShift-Umgebungen sicherer betreiben, Sicherheitsrichtlinien zentraler verwalten und Container-Workloa...785,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Baumann, Karl: Gestaltete InfrastrukturGestaltete Infrastruktur , Die Brücken der Rhätischen Bahn in der zweiten Generation , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20241024, Produktform: Leinen, Autoren: Baumann, Karl~Hegner-van Rooden, Clementine, Seitenzahl/Blattzahl: 240, Abbildungen: 130 farbige und 50 s/w-Abbildungen, Keyword: Aldo Chitvanni; Andreas Galmarini; Balz Amrein; Brückenbau; Christian Florin; Claudio Tschuor; Clementine Hegner-van Rooden; Eisenbahn; Eisenbahnbrücken; Erhalt und Erneuerung; Franz Looser; Fredy Fanger; Gabriel Derungs; Gebirgsbahn; Graubünden; Infrastruktur; Ingenieurbau; Jürg Conzett; Karl Baumann; Landwasserviadukt; Langwieserviadukt; Markus Schneider; Michael Egger; Monika Schenk; Nicola Pitaro; Rafael Wyrsch; Renato Fasciati; Rhätische Bahn; Schweiz; UNESCO Welterbe Albulabahn; UNESCO Welterbe Berninabahn, Fachschema: Graubünden~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Bau / Bautechnik~Bautechnik, Fachkategorie: Architektur, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 232, Höhe: 24, Gewicht: 1672, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,68,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Miller, David K.: Verbindung mit den ArcturianernVerbindung mit den Arcturianern , Nur selten erscheint ein Buch, welches das Potential zur Bewusstseinsveränderung unserer gesamten planetaren Kultur birgt. Viele haben über den Aufstiegsprozess gesprochen, doch nur sehr wenige haben verstanden, was dies bedeutet. Wer steigt wirklich auf? Wohin gehen wir? Welche Entscheidungsmöglichkeiten haben wir? Wie müssen wir uns auf dieses Ereignis vorbereiten? Steigen alle zum selben Ort auf? Was geschieht mit der vierten Dimension? Wie können wir die fünfte Dimension verstehen? Wie fühlt sie sich an? Was geht dort vor sich? Wie sind fünfdimensionale Wesen? Wie leben sie? Dieses Buch beantwortet alle diese Fragen auf leicht verständliche Weise. Es erklärt, wie unsere Beziehungen zu bekannten außerirdischen Gruppen verlaufen, und wie diese der Erde und ihren Bewohnern an diesem entscheidenden galaktischen Zeitpunkt helfen. Es erklärt weiterhin, wie wir unsere Schwingung jetzt anheben und mit dem Prozess der Integration höherdimensionaler Energien in unsere dreidimensionale Welt beginnen können. Diejenigen, die dieses Buch lesen, werden die Gegenwart der fünfdimensionalen Energie in ihrem Wesen wahrnehmen. Sie bekommen tatsächlich Einblick in das fünfdimensionalen Bewusstsein. Dies bewirkt einen tiefgreifenden Effekt auf die Fähigkeit, die Wahrnehmung der eigenen Realität auszudehnen, und am persönlichen und planetaren Aufstieg, welcher bereits begonnen hat, teilzunehmen. , Kabel-Sets > Chiptuning & Motortuning , Erscheinungsjahr: 200401, Produktform: Kartoniert, Autoren: Miller, David K., Seitenzahl/Blattzahl: 300, Thema: Optimieren, Warengruppe: HC/Esoterik, Fachkategorie: Körper und Geist, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Lippert R. Verlag, Verlag: Lippert R. Verlag, Verlag: Lippert, Renate, Länge: 211, Breite: 154, Höhe: 20, Gewicht: 381, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,21,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lange dauern ringelröteln bei Erwachsenen?
Wie lange Ringelröteln bei Erwachsenen dauern, hängt von verschiedenen Faktoren ab, wie dem Immunsystem des Betroffenen und der Art der Behandlung. In der Regel dauert die Inkubationszeit von Ringelröteln etwa 14 bis 21 Tage, gefolgt von einem Ausschlag, der bis zu zwei Wochen anhalten kann. Die meisten Erwachsenen erholen sich innerhalb von zwei bis drei Wochen vollständig von Ringelröteln, aber in einigen Fällen können die Symptome länger anhalten. Es ist wichtig, einen Arzt aufzusuchen, um die richtige Diagnose und Behandlung zu erhalten, um die Genesung zu beschleunigen. **
-
Werden ringelröteln in der Schwangerschaft getestet?
Ringelröteln werden normalerweise nicht routinemäßig während der Schwangerschaft getestet. Wenn jedoch eine schwangere Frau Symptome von Ringelröteln zeigt oder Kontakt mit einer infizierten Person hatte, kann ein Arzt einen spezifischen Test durchführen. Ringelröteln können während der Schwangerschaft gefährlich sein, da sie zu Komplikationen wie Fehlgeburten, Frühgeburten oder angeborenen Fehlbildungen führen können. Es ist wichtig, dass schwangere Frauen bei Verdacht auf Ringelröteln sofort ärztliche Hilfe suchen, um das Risiko für sich und das ungeborene Kind zu minimieren. Es wird empfohlen, sich vor einer Schwangerschaft gegen Ringelröteln impfen zu lassen, um das Risiko einer Infektion während der Schwangerschaft zu reduzieren. **
-
Kann man mehrmals an ringelröteln erkranken?
Kann man mehrmals an Ringelröteln erkranken? Ringelröteln werden durch das Parvovirus B19 verursacht, das eine lebenslange Immunität nach der ersten Infektion bietet. Es ist daher unwahrscheinlich, dass man mehrmals an Ringelröteln erkrankt. Es ist jedoch möglich, dass sich die Symptome bei einer erneuten Infektion ähneln, da das Virus im Körper verbleibt und sich reaktivieren kann. Es ist ratsam, bei Verdacht auf erneute Symptome einen Arzt aufzusuchen, um die genaue Ursache abzuklären. Insgesamt ist es jedoch selten, mehrmals an Ringelröteln zu erkranken. **
-
Wann ist man immun gegen ringelröteln?
Man ist immun gegen Ringelröteln, wenn man die Krankheit bereits einmal durchgemacht hat. Nach einer überstandenen Infektion bildet der Körper Antikörper, die einen erneuten Ausbruch der Krankheit verhindern. Die Immunität hält in der Regel lebenslang an. Eine Impfung gegen Ringelröteln ist nicht verfügbar, da die Krankheit in der Regel einen milden Verlauf hat und keine schwerwiegenden Komplikationen verursacht. Es ist jedoch wichtig, dass Schwangere, die noch keine Ringelröteln hatten, besondere Vorsichtsmaßnahmen treffen, da die Krankheit für das ungeborene Kind gefährlich sein kann. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.